فصل شبكات OT عن IT في المصانع: نموذج بوردو والمنطقة العازلة عملياً
 عاصم الكامل
قراءة 14 دقيقة
محتويات المقال
- لماذا يختلف أمن الأنظمة الصناعية عن أمن تقنية المعلومات؟
- نموذج بوردو للشبكات الصناعية: المستويات وما يعيش فيها
- تصميم المنطقة العازلة بين OT وIT في مصنع متوسط
- مبادئ قواعد الجدار الناري
- كيف تعبر بيانات الإنتاج إلى ERP بأمان؟
- وصول الموردين عن بعد: أكثر الثغرات شيوعاً
- واقع التحديثات والنسخ الاحتياطي في بيئة OT
- التحديثات
- النسخ الاحتياطي
- المراقبة في شبكة الإنتاج
- قائمة تحقق لفصل OT عن IT
- أخطاء شائعة في أمن شبكات المصانع
- الخلاصة
- الأسئلة الشائعة
- ما هو نموذج بوردو للشبكات الصناعية؟
- هل يكفي فصل VLAN بين شبكة المصنع وشبكة المكاتب؟
- كيف يصل مورد الآلات إلى المعدات عن بعد بأمان؟
- هل يمكن تثبيت مكافح فيروسات على أجهزة سكادا وHMI؟
- ما هي ضوابط OTCC من الهيئة الوطنية للأمن السيبراني؟
- كم يكلف فصل شبكة OT عن IT في مصنع متوسط؟
فصل شبكات OT عن IT يعني وضع أنظمة التشغيل الصناعي (التحكم المنطقي القابل للبرمجة PLC، وأنظمة سكادا SCADA، وواجهات المشغّل HMI) في مناطق شبكية مستقلة عن شبكة المكاتب والخوادم الإدارية، بحيث لا يمر بينهما أي اتصال إلا عبر منطقة عازلة (DMZ) بقواعد صريحة. المرجع المعتمد لتصميم هذا الفصل هو نموذج بوردو (Purdue Model) الذي يقسم المصنع إلى مستويات من 0 إلى 5، ويضع المنطقة العازلة بين مستوى عمليات المصنع ومستوى أنظمة الأعمال. هذا الدليل يشرح كيف يطبّق مصنع متوسط الحجم هذا النموذج دون ميزانية شركة بتروكيماويات.
أعمل مديراً لتقنية المعلومات في مصنع أعلاف، وربطنا نظام SAP Business One مع نظام تنفيذ التصنيع (MES) ومع نظام تركيب الأعلاف المخصص بحيث تتزامن بيانات الإنتاج مع الإدارة لحظياً. هذا الربط هو بالضبط النقطة التي تعبر فيها البيانات حدود OT إلى IT، وكان تصميم كيف تعبر، ومن أي مسار، وبأي صلاحيات، قراراً أمنياً قبل أن يكون قراراً تكاملياً. وعندما قدت تقييم عروض سكادا من أربعة موردين متنافسين، تعاملت مع طريقة الوصول عن بعد ومسار البيانات إلى نظام ERP على أنهما بندان في التقييم، لا تفاصيل تقنية تُترك للمورد يقررها بعد التوقيع.
لماذا يختلف أمن الأنظمة الصناعية عن أمن تقنية المعلومات؟
في شبكة المكاتب أولوية الحماية هي السرية ثم السلامة ثم التوافر. في شبكة الإنتاج الترتيب معكوس: التوافر أولاً لأن توقف خط الإنتاج يكلّف كل ساعة، ثم السلامة لأن قيمة خاطئة في وصفة أو درجة حرارة قد تسبب ضرراً مادياً أو خطراً على السلامة. هذا الاختلاف يفسر لماذا تفشل ممارسات تقنية المعلومات المعتادة حين تُنقل حرفياً إلى المصنع:
- أجهزة التحكم تعمل سنوات طويلة بنظام تشغيل لا يمكن تحديثه، وواجهات HMI كثيرة تعمل على إصدارات ويندوز انتهى دعمها.
- برامج مكافحة الفيروسات وفحص الثغرات النشط قد تعطّل PLC أو تبطئ اتصاله.
- نافذة الصيانة ليست «مساء الجمعة» بل توقفاً مخططاً للإنتاج يُتفق عليه مع الإنتاج والصيانة قبل أسابيع.
- الموردون يحتاجون إلى الوصول عن بعد إلى المعدات، وغالباً جاءت هذه المعدات بمودم خاص أو حساب دائم.
الفصل الشبكي هو الضابط الذي يعوّض عن كل ما لا يمكن فعله داخل بيئة OT: إذا لم تستطع تحديث جهاز، فامنع وصول أي شيء إليه لا يحتاجه.
نموذج بوردو للشبكات الصناعية: المستويات وما يعيش فيها
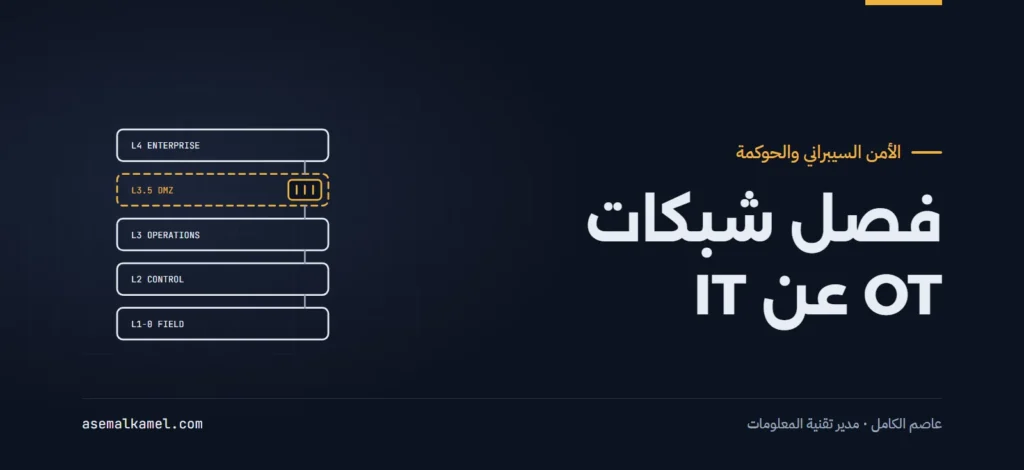
نموذج بوردو إطار مرجعي لهندسة أنظمة التصنيع، وتبنّته معايير أمن الأنظمة الصناعية مثل سلسلة ISA/IEC 62443 كأساس لمفهوم «المناطق والقنوات» (Zones and Conduits). الجدول يوضح المستويات وما يقابلها في مصنع متوسط:
| المستوى | الاسم | ما يوجد فيه في مصنع متوسط | ملاحظة أمنية |
|---|---|---|---|
| 0 | العملية الفيزيائية | الحساسات، المحركات، الصمامات، الموازين | لا عناوين IP غالباً؛ الحماية فيزيائية |
| 1 | التحكم الأساسي | PLC، وحدات RTU، متحكمات الخطوط | لا يُحدَّث على جدول؛ يُحمى بالعزل |
| 2 | الإشراف والتحكم | سكادا، واجهات HMI، محطات الهندسة | أجهزة ويندوز غالباً؛ أخطر مستوى في المصانع المتوسطة |
| 3 | عمليات المصنع | MES، مؤرّخ البيانات (Historian)، نظام تركيب الأعلاف أو الوصفات، خوادم الدفعات | هنا تتجمع بيانات الإنتاج قبل عبورها إلى الإدارة |
| 3.5 | المنطقة العازلة الصناعية (IDMZ) | خوادم وسيطة: نسخة من المؤرّخ، خادم قفز للوصول عن بعد، خادم تحديثات ومكافحة فيروسات، خادم تبادل ملفات | كل حركة بين OT وIT تمر هنا وتُنهى هنا؛ لا اتصال مباشر يعبرها |
| 4 | أنظمة الأعمال في الموقع | ERP، البريد، الملفات، نظام الموارد البشرية | شبكة تقنية المعلومات المعتادة |
| 5 | شبكة المؤسسة والإنترنت | الخدمات السحابية، المجموعة الأم، الإنترنت | لا تصل مباشرة إلى أي مستوى تحت 4 |
القاعدة الذهبية المستمدة من النموذج: لا يتحدث جهاز في المستوى 4 أو 5 مباشرة مع المستويات 0 إلى 2 أبداً، وما يحتاجه من بيانات يأخذه من المستوى 3 عبر المنطقة العازلة. وفي معايير 62443 لا يُعامل المستوى الواحد كمنطقة واحدة بالضرورة؛ خط إنتاج حرج قد يكون منطقة مستقلة عن خط التعبئة حتى لو كانا في المستوى نفسه.
تصميم المنطقة العازلة بين OT وIT في مصنع متوسط
المنطقة العازلة ليست جداراً نارياً واحداً بين شبكتين، بل شبكة ثالثة صغيرة بين جدارين (أو جدار واحد بثلاث واجهات في المصانع الصغيرة) تستضيف كل الخدمات التي يحتاجها الطرفان من بعضهما، بحيث ينتهي كل اتصال فيها ويبدأ من جديد. المكونات المعتادة:
- خادم بيانات وسيط: نسخة للقراءة فقط من مؤرّخ البيانات أو قاعدة بيانات MES. نظام ERP ولوحات البيانات تقرأ منها، ولا تلمس خادم MES الأصلي.
- خادم قفز (Jump Host): الجهاز الوحيد الذي يُسمح له بفتح جلسات إلى المستوى 2 و3، ويدخل إليه الموردون والمهندسون بتحقق متعدد العناصر.
- خادم تحديثات ومكافحة فيروسات: يسحب التحديثات من الإنترنت ثم توزعها أجهزة OT منه، بدل أن تخرج هي إلى الإنترنت.
- خادم تبادل ملفات: لنقل برامج PLC ووصفات وتقارير بدل ذاكرة USB أو مشاركة شبكية مباشرة.
- تجميع السجلات: سجلات أجهزة OT تُرسل إلى هنا ثم إلى نظام المراقبة في IT باتجاه واحد.
مبادئ قواعد الجدار الناري
- الرفض افتراضياً في الاتجاهين؛ القواعد الصادرة من OT بصرامة القواعد الواردة إليها.
- كل قاعدة تذكر مصدراً ووجهة ومنفذاً محدداً وصاحب طلب وتاريخ مراجعة؛ لا قواعد «أي إلى أي» ولو مؤقتة.
- لا اتصال يعبر المنطقة العازلة من طرف إلى طرف؛ ما يدخلها ينتهي فيها.
- بروتوكولات التحكم الصناعي (مثل Modbus وOPC الكلاسيكي) لا تخرج من المستوى 3 إطلاقاً؛ ما يحتاجه الخارج يُقدَّم عبر OPC UA أو قاعدة بيانات وسيطة.
- مراجعة ربع سنوية لقائمة القواعد مع حذف ما لم يعد مستخدماً.
كيف تعبر بيانات الإنتاج إلى ERP بأمان؟
التكامل بين MES وERP هو السبب الأول الذي يدفع المصانع إلى فتح ثقوب في الفصل. أوامر الإنتاج تنزل من ERP إلى MES، وتأكيدات الإنتاج واستهلاك المواد تصعد من MES إلى ERP. في تكاملنا مع SAP Business One صممنا هذا المسار بحيث لا يحتاج نظام ERP إلى أي وصول إلى أجهزة المستوى 2، وتسير البيانات عبر طبقة تكامل محددة الحقول والاتجاه والجدول الزمني، وهو ما أنهى التسوية اليدوية بين الإنتاج والإدارة دون أن يفتح شبكة الإنتاج على شبكة المكاتب. شرحت تفاصيل هذا التكامل في دراسة حالة تطبيق SAP Business One في بيئة تصنيع وفي مقال الربط بين نظام تخطيط الموارد ونظام تنفيذ التصنيع.
قاعدة القرار التي أنصح بها: إذا احتاج تكامل إلى حساب على خادم في المستوى 2 أو إلى بروتوكول تحكم صناعي عبر المنطقة العازلة، فالتصميم خاطئ ويجب إعادة التفكير في طبقة وسيطة في المستوى 3 أو 3.5. المبدأ نفسه ينطبق على مشاريع إنترنت الأشياء الصناعي التي تريد قراءة الحساسات مباشرة، وقد ناقشتها في مقال ربط حساسات خطوط الإنتاج والآلات بنظام إدارة الموارد.
وصول الموردين عن بعد: أكثر الثغرات شيوعاً
كل خط إنتاج جديد يأتي مع مورد يريد الوصول إليه عن بعد للدعم، وغالباً يأتي بحل جاهز: مودم 4G مركّب داخل لوحة التحكم، أو برنامج تحكم عن بعد مثبت على HMI بحساب دائم. هذا يتجاوز كل الفصل الذي بنيته. الإجراء الذي أطبقه:
- لا أجهزة اتصال مستقلة داخل OT (مودم، نقطة وصول، أجهزة بواجهتين على شبكتين). يُكتب هذا في مواصفات الشراء قبل التعاقد.
- مسار واحد للوصول عن بعد: VPN إلى المنطقة العازلة ثم خادم القفز، بتحقق متعدد العناصر، وهو ما تطلبه الضوابط الأساسية للأمن السيبراني صراحة لعمليات الدخول عن بعد.
- حسابات للموردين مؤقتة ومرتبطة بأشخاص لا بشركات، تُفعّل عند طلب تذكرة دعم وتُعطّل بعدها.
- تسجيل الجلسات، وموافقة مشرف الإنتاج قبل أي تغيير على PLC أثناء التشغيل.
- بند في العقد يلزم المورد بإبلاغكم عن أي حادثة أمنية لديه تمس أدوات الوصول.
واقع التحديثات والنسخ الاحتياطي في بيئة OT
التحديثات
لن تحدّث PLC كما تحدّث خادم ويندوز. البرامج الثابتة لأجهزة التحكم تُحدَّث فقط بإصدارات يعتمدها المورد وفي توقف مخطط، وبعد اختبار على جهاز مماثل إن وُجد. أما أجهزة HMI ومحطات الهندسة فهي أجهزة ويندوز يمكن تحديثها لكن ضمن نافذة صيانة وبموافقة مورد السكادا على التحديثات. ما لا يمكن تحديثه يُعوَّض بضوابط بديلة: عزل أشد، قوائم سماح للتطبيقات، تعطيل USB، وإزالة الجهاز من أي مسار إلى الإنترنت. سجّل في سجل المخاطر كل جهاز انتهى دعمه مع الضوابط التعويضية له؛ هذا ما سيسأل عنه أي مدقق.
النسخ الاحتياطي
النسخ الاحتياطي في OT لا يعني قاعدة البيانات فقط. القائمة الكاملة:
- برامج PLC بإصداراتها، مع سجل من غيّر ماذا ومتى (ضمن نظام تحكم بالإصدارات لا مجلد مشترك).
- مشاريع HMI وسكادا وإعداداتها، وصور كاملة لأجهزة محطات الهندسة.
- قاعدة بيانات MES والمؤرّخ والوصفات.
- إعدادات مفاتيح الشبكة والجدران النارية الصناعية.
- نسخة دون اتصال بالشبكة (Offline) من كل ما سبق، لأن برامج الفدية تبحث عن النسخ المتصلة أولاً.
واختبر الاستعادة فعلياً: استعادة HMI من الصورة على جهاز بديل في أقل من ساعتين هدف واقعي لمصنع متوسط. ربطت هذا بخطة الاستمرارية العامة في مقال إعداد خطة استمرارية الأعمال والتعافي من الكوارث للأنظمة المحاسبية والتشغيلية.
المراقبة في شبكة الإنتاج
المراقبة في OT تبدأ بجرد الأصول: لن تكتشف اتصالاً شاذاً إن كنت لا تعرف ما الأجهزة الموجودة أصلاً. يُفضَّل الجرد السلبي (الاستماع لحركة الشبكة عبر منفذ مرآة) على الفحص النشط الذي قد يعطّل أجهزة التحكم. بعد الجرد، حدد خط الأساس: من يتحدث مع من وبأي بروتوكول، ثم نبّه على أي انحراف: جهاز جديد، اتصال من المستوى 2 إلى الإنترنت، أو أمر كتابة إلى PLC من محطة غير محطة الهندسة. أدوات مراقبة OT المتخصصة تفعل ذلك، لكن مصنعاً متوسطاً يمكنه البدء بسجلات الجدار الناري الصناعي وتنبيهات بسيطة على القواعد المرفوضة.
قائمة تحقق لفصل OT عن IT
- جرد كامل لأصول OT بعناوينها ومستوياتها ومورديها وحالة دعمها.
- مخطط شبكة يوضح المستويات والمنطقة العازلة وكل مسار بين OT وIT.
- شبكات افتراضية (VLAN) مستقلة على الأقل، ويُفضَّل فصل مادي للمستويات 1 و2 في الخطوط الحرجة.
- جدار ناري صناعي بسياسة رفض افتراضي في الاتجاهين وقائمة قواعد موثقة.
- منطقة عازلة تحتوي خادم بيانات وسيطاً وخادم قفز وخادم تحديثات.
- إلغاء كل مودم أو برنامج تحكم عن بعد مستقل داخل OT.
- تحقق متعدد العناصر وحسابات مؤقتة وتسجيل جلسات للوصول عن بعد.
- سجل مخاطر لكل جهاز منتهي الدعم مع ضوابطه التعويضية.
- نسخ احتياطية لبرامج PLC وHMI وMES مع نسخة دون اتصال واختبار استعادة موثق.
- جرد سلبي وخط أساس للحركة الشبكية وتنبيهات على الانحراف.
- مراجعة وثيقة ضوابط الأمن السيبراني للأنظمة التشغيلية (OTCC) من الهيئة الوطنية للأمن السيبراني، وهي امتداد للضوابط الأساسية وتحدد الحد الأدنى لحماية أنظمة التحكم الصناعي؛ متاحة على صفحة OTCC في موقع الهيئة. وقد شرحت العلاقة بينها وبين الضوابط الأساسية في دليل تطبيق الضوابط الأساسية للأمن السيبراني.
أخطاء شائعة في أمن شبكات المصانع
- الشبكة المسطحة. PLC وطابعة المحاسبة على الشبكة نفسها. أي إصابة في جهاز مكتبي تصل إلى خط الإنتاج خلال دقائق.
- الحاسوب المحمول بواجهتين. مهندس يربط حاسوبه بشبكة OT بكابل وبشبكة المكاتب لاسلكياً في الوقت نفسه، فيصبح جسراً يتجاوز كل الجدران.
- «لا أحد يستهدف مصنع أعلاف». برامج الفدية لا تختار؛ تنتشر حيث تجد منفذاً، والمصانع المتوسطة هدف لأنها تدفع لتستأنف الإنتاج.
- كلمات مرور افتراضية ومشتركة على HMI. لأن «المشغلين يحتاجون الدخول بسرعة». الحل حسابات تشغيل محدودة الصلاحيات وحسابات هندسة منفصلة.
- الاعتماد على المورد في الأمن. المورد يسلّم خطاً يعمل، لا خطاً آمناً، ما لم تكتب المتطلبات الأمنية في كراسة الشروط وتختبرها عند الاستلام.
- تطبيق أدوات IT بلا تعديل. فحص ثغرات نشط على شبكة التحكم أو مكافح فيروسات يحجر ملفات السكادا قد يوقف الإنتاج أكثر مما يوقفه هجوم.
الخلاصة
- أولوية OT هي التوافر والسلامة، لذا الفصل الشبكي هو الضابط الذي يعوّض عما لا يمكن تحديثه أو حمايته داخلياً.
- نموذج بوردو يعطيك لغة مشتركة مع الإنتاج والصيانة والموردين: المستويات 0–3 للتشغيل، 3.5 منطقة عازلة، 4–5 للأعمال.
- لا اتصال مباشر بين المستويات 4–5 والمستويات 0–2 أبداً؛ ما يحتاجه ERP يأخذه من خادم وسيط في المنطقة العازلة.
- الوصول عن بعد للموردين عبر مسار واحد بتحقق متعدد العناصر وحسابات مؤقتة؛ لا مودمات مستقلة.
- النسخ الاحتياطي يشمل برامج PLC ومشاريع HMI مع نسخة دون اتصال واختبار استعادة، وسجل مخاطر للأجهزة منتهية الدعم.
الأسئلة الشائعة
ما هو نموذج بوردو للشبكات الصناعية؟
نموذج بوردو إطار مرجعي يقسم أنظمة المصنع إلى مستويات هرمية: المستوى 0 للعملية الفيزيائية والحساسات، 1 لأجهزة التحكم، 2 للإشراف وسكادا وHMI، 3 لعمليات المصنع مثل MES، 3.5 منطقة عازلة صناعية، 4 لأنظمة الأعمال مثل ERP، و5 لشبكة المؤسسة والإنترنت. يُستخدم لتحديد أين تُوضع حدود الشبكة والجدران النارية، واعتمدته معايير ISA/IEC 62443 أساساً لمفهوم المناطق والقنوات.
هل يكفي فصل VLAN بين شبكة المصنع وشبكة المكاتب؟
VLAN نقطة بداية لا نهاية. الفصل المنطقي بلا جدار ناري بين الشبكات الافتراضية يسمح بالتوجيه بينها بحرية. الحد الأدنى المقبول هو VLAN مستقلة لكل مستوى مع جدار ناري يفرض الرفض افتراضياً ومنطقة عازلة للخدمات المشتركة. وفي الخطوط الحرجة أو حيث توجد أجهزة لا يمكن تحديثها، يُفضَّل الفصل المادي للمستويين 1 و2.
كيف يصل مورد الآلات إلى المعدات عن بعد بأمان؟
عبر مسار واحد: اتصال VPN إلى المنطقة العازلة، ثم خادم قفز هو الوحيد المصرح له بفتح جلسات إلى شبكة التحكم، مع تحقق متعدد العناصر وحساب مؤقت باسم شخص محدد يُفعَّل لتذكرة دعم ويُعطَّل بعدها، وتسجيل الجلسة. تُمنع المودمات وبرامج التحكم عن بعد المستقلة داخل لوحات التحكم، ويُكتب ذلك في مواصفات الشراء.
هل يمكن تثبيت مكافح فيروسات على أجهزة سكادا وHMI؟
يمكن في الغالب على أجهزة ويندوز في المستوى 2 و3، لكن بشروط: اعتماد مورد السكادا للمنتج والإصدار، استثناء مجلدات التطبيق الصناعي من الفحص اللحظي، وتوزيع التحديثات من خادم في المنطقة العازلة لا من الإنترنت مباشرة. على الأجهزة القديمة التي لا تدعم ذلك، قوائم السماح للتطبيقات والعزل الشبكي بديل أفضل من مكافح فيروسات غير مدعوم.
ما هي ضوابط OTCC من الهيئة الوطنية للأمن السيبراني؟
ضوابط الأمن السيبراني للأنظمة التشغيلية (OTCC-1:2022) وثيقة تصدرها الهيئة الوطنية للأمن السيبراني وتحدد الحد الأدنى من متطلبات حماية أنظمة التحكم الصناعي، وتصفها الهيئة بأنها امتداد للضوابط الأساسية للأمن السيبراني. تُلزم الجهات الخاضعة لنطاقها، وتُعد مرجعاً ممتازاً لأي مصنع خاص يريد تقييم أمن شبكة الإنتاج لديه بمقياس محلي.
كم يكلف فصل شبكة OT عن IT في مصنع متوسط؟
لا يوجد رقم واحد؛ العناصر الرئيسية هي جدار ناري صناعي بثلاث واجهات على الأقل، خادمان أو ثلاثة في المنطقة العازلة (يمكن أن تكون افتراضية)، مفاتيح شبكة تدعم VLAN، وأيام عمل لإعادة توزيع الأجهزة والتوثيق. الجزء الأغلى عادة هو توقف الإنتاج المخطط لإعادة توصيل الأجهزة، لذا يُنفَّذ على مراحل مع نوافذ الصيانة الموجودة أصلاً.
إذا كنت تخطط لربط MES أو سكادا بنظام ERP، أو تريد تقييم شبكة الإنتاج لديك وتصميم منطقة عازلة تناسب حجم مصنعك، يمكنني المساعدة من واقع تطبيق ذلك في مصنع يعمل على مدار الساعة. اطّلع على خدمة الصناعة 4.0 والتصنيع الذكي أو تواصل معي لنبدأ بجرد الأصول ومخطط الشبكة الحالي.